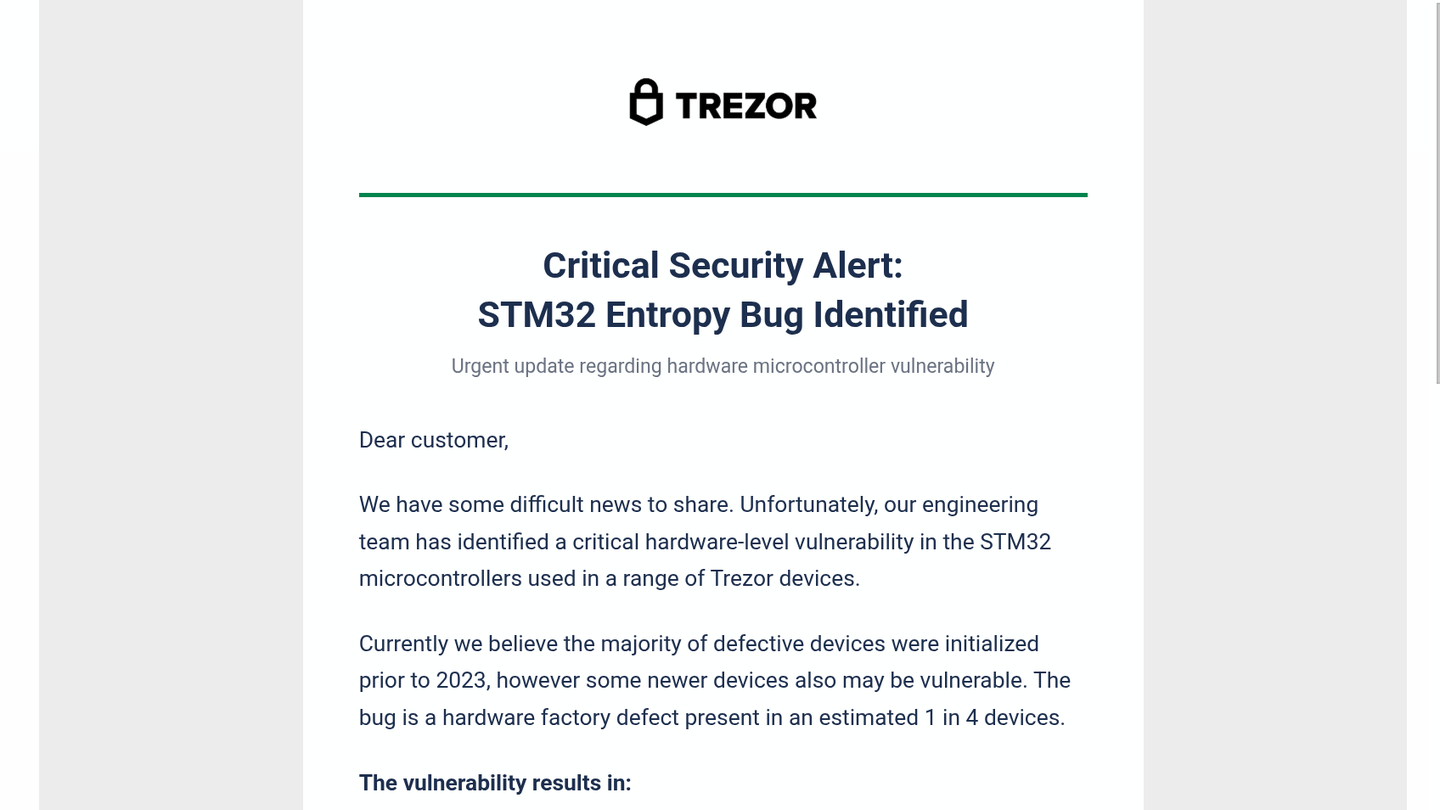
El 9 de septiembre de 2026, miles de clientes de Trezor recibieron un correo con un asunto contundente: «Critical Security Alert: STM32 Entropy Vulnerability». En su interior, un aviso urgente. Los ingenieros de la compañía habrían detectado un fallo de hardware en los microcontroladores STM32 de sus carteras físicas; este afectaría a una de cada cuatro unidades y las frases de recuperación de dichos dispositivos se habrían generado con poca aleatoriedad. Había que actuar.
Todo era falso. Pero el remitente no: el correo salió por la infraestructura de envío real de Trezor, con su dominio, por lo que pasó todas las comprobaciones de autenticidad que hace tu gestor de correo. Alguien había accedido al proveedor externo que la empresa usa para enviar sus comunicaciones.
La trampa estaba muy bien pensada. Cinco semanas antes, un fallo de entropía de verdad en las carteras Coldcard había permitido vaciar más de 1.500 bitcoins de miles de direcciones. Quien redactó el correo falso no se inventó un miedo: reutilizó uno que acababa de cumplirse.
Para colmo, esto ocurre mientras sucede otra cosa. Tres semanas antes, la empresa de logística encargada de enviar los pedidos de Trezor había filtrado los datos de 80.689 clientes: nombres, teléfonos y direcciones postales de personas que habían comprado una cartera de bitcoin.
Analicemos la situación por partes: qué decía el correo, cómo pudo salir del dominio oficial, qué se filtró exactamente y qué hay que hacer.
El correo falso, y por qué colaba tan bien
El mensaje parecía provenir de Trezor Security <help@trezor.io> y la ruta de retorno dirigía a mailing.trezor.io, el subdominio que la empresa utiliza para sus campañas. No se trata de una imitación del dominio ni de un parecido razonable como trezor-security.com: es el dominio bueno.
Esto tiene más importancia de la que parece. Los tres mecanismos que garantizan la autenticidad del correo —SPF, DKIM y DMARC— comprueban que el remitente cuenta con la autorización del dueño del dominio. Cuando el atacante accede a el proveedor que ya está autorizado, esas tres comprobaciones dan verde. El consejo de toda la vida, «mira bien el remitente», aquí no sirve de nada.
Qué decía exactamente
El correo empezaba con un «tenemos malas noticias que compartir» y afirmaba que el equipo de ingeniería había detectado un defecto de fábrica en los microcontroladores STM32 de algunos de los dispositivos. Los datos que proporcionaba eran los siguientes:
- Presente en uno de cada cuatro dispositivos, sobre todo los inicializados antes de 2023.
- Consecuencia: «aleatoriedad insuficiente en la generación de la frase de recuperación», semillas expuestas a fuerza bruta y, textualmente, semillas con tan solo 40 bits de entropía.
- «Todos los clientes potencialmente afectados están siendo contactados por correo por separado.»
Esos 40 bits son la firma del engaño. No es una cifra elegida al azar, sino una de las del fallo real de Coldcard de este verano, en el que las Mk2 y Mk3 con determinadas versiones de firmware se quedaron en unos 40 bits de entropía efectiva. Aquel fallo sí existía y provocó que se vaciaran 1.082 bitcoins en cuarenta y un minutos. Quien redactó el correo falso no se inventó el miedo: copió el número del caso verdadero, que contamos entero en el fallo de Coldcard.
La trampa, con la advertencia correcta encima
El detalle que mejor explica por qué esto funciona se encuentra en el propio texto. El correo indica, en mayúsculas:
«NUNCA introduzcas tu frase de recuperación en una web ni la compartas con nadie, y consulta las actualizaciones solo en los canales oficiales de Trezor.»
Y tres líneas más abajo aparece el botón «Comprueba si estás afectado», que abre «la herramienta de comprobación de entropía en tu navegador». Lo que esa herramienta dice verificar es, en realidad, la lista completa de lo que un ladrón necesita:
- El checksum BIP-39 de 12, 18 o 24 palabras.
- La validación de partes SLIP-39 de 20 o 33 palabras.
- La exportación de la clave pública extendida para «verificación en cartera en línea».
En otras palabras: escribe aquí tu semilla, en cualquiera de sus dos formatos, y de paso danos el xpub. Y ojo con esto último, porque se pasa por alto: aunque no llegues a teclear la semilla, entregar un xpub le enseña a un desconocido todas tus direcciones y todo tu saldo, para siempre. Es una lista de a quién merece la pena perseguir.
Trezor lo desmintió el mismo día, y sin rodeos:
«Tened en cuenta que el correo llamado Critical Security Alert: STM32 Entropy Vulnerability no viene de nosotros, es un intento de phishing. No hagáis clic en ningún enlace.»
La empresa dio de baja el dominio al que redirigían los enlaces y continúa investigando cómo consiguieron los atacantes acceder a su dominio legítimo. También confirmó el dato fundamental: ni las carteras, ni las claves privadas, ni las copias de seguridad guardadas en los aparatos quedaron expuestas a causa de este incidente.
Ninguna empresa de carteras físicas —ya sea Trezor o cualquier otra— te pedirá jamás la frase de recuperación por correo, teléfono, chat o a través de una web. Esas palabras solo se teclean en el propio aparato. Si algún sitio te lleva a escribirlas en la pantalla de un ordenador o de un móvil, es un fraude, independientemente de quién parezca el remitente.
Si nunca has tenido claro qué es esa frase y en qué se diferencia de una clave privada, lo explicamos en clave privada y frase de recuperación.
Los 80.689 clientes que filtró la empresa de envíos
El correo falso no llegó en un momento cualquiera. Tres semanas antes, Trezor ya estaba gestionando otro asunto: ShipMonk, la empresa encargada de preparar y enviar sus pedidos, había sufrido una intrusión.
| Fecha | Qué pasó | Alcance |
| 13 de agosto de 2026 | Trezor comunica una filtración en ShipMonk, su empresa de logística | 13.689 clientes de Brasil, Colombia, Italia, Portugal, Suecia, Reino Unido y EE. UU. |
| 2 de septiembre de 2026 | ShipMonk avisa a Trezor de que la filtración era mayor de lo dicho | Pedidos de noviembre de 2019 a agosto de 2021 |
| 7 de septiembre de 2026 | Trezor actualiza el aviso | 67.000 clientes más, solo de EE. UU. Total: 80.689 |
| 9 de septiembre de 2026 | Sale el correo falso del «fallo STM32» desde la infraestructura de envío de Trezor | A toda la base de datos del boletín, sin distinción de país |
| 9 de septiembre de 2026 | Trezor lo desmiente, tumba el dominio del fraude y avisa por correo | Ni claves ni copias de seguridad expuestas |
El acceso se produjo mediante un 0-day de inyección SQL en Metabase, la plataforma de analítica que utilizaba ShipMonk: CVE-2026-72898, con una puntuación CVSS de 10.0, que es la máxima posible. Esto permitió obtener acceso de administrador y extraer los datos.
Según Trezor, los datos que se filtraron fueron: nombres, correos electrónicos, teléfonos, direcciones de envío y números de pedido.
Por qué esto no es «una filtración más»
Que se filtre una lista de correos es una molestia. Pero una lista de nombres, teléfonos y direcciones postales de personas que compraron una cartera física de bitcoin es otra historia, y la propia Trezor lo dice con todas las letras:
«La información filtrada podría usarse para correos fraudulentos, llamadas o cartas engañosas, y podría llegar a exponer a las personas afectadas a riesgos de seguridad física.»
Adquirir una de estas carteras supone, en la práctica, declarar que posees criptomonedas y que tú mismo las custodias. Cruzar esa información con una dirección postal convierte un fichero de logística en algo bastante peor que una simple lista de correo.
El detalle que Trezor no ha encajado bien
Los 67.000 registros nuevos corresponden a pedidos realizados entre noviembre de 2019 y agosto de 2021. Se trata de datos de hace cuatro y seis años que, según la política de datos y el contrato entre ambas empresas, no deberían haber existido ya.
«A lo largo de toda nuestra relación con ShipMonk solicitamos y recibimos repetidamente garantías por escrito confirmando la eliminación de los datos […] Estamos muy decepcionados de que, pese a recibir esa confirmación, los datos no se hubieran borrado de sus sistemas.»
Este es el aspecto más incómodo del caso y el que menos relación tiene con las criptomonedas: una confirmación por escrito de borrado no es un borrado, y quien firma el contrato no tiene manera de comprobarlo desde fuera.
¿Y si compraste desde España? España no aparece en la lista de países afectados. La primera tanda afectó a clientes de Brasil, Colombia, Italia, Portugal, Suecia, Reino Unido y Estados Unidos, mientras que la ampliación de septiembre es exclusivamente estadounidense.
Esto no significa que el correo falso no te llegara. Se trata de dos incidentes distintos: la filtración procedió de la empresa de envíos y afecta a compradores concretos; el correo fraudulento salió a través del proveedor de envío de comunicaciones y llegó a toda la base de datos del boletín, la cual no tiene fronteras. Se puede estar en el segundo grupo sin formar parte del primero.
No es solo Trezor: el eslabón débil es el proveedor de correo
Ese mismo día, BitBox —el fabricante suizo de carteras de bitcoin— comunicó lo mismo: que se habían enviado correos fraudulentos a los suscriptores de su boletín. Y señaló lo que parece ser la explicación: el ataque pudo afectar a varias empresas de bitcoin que comparten el mismo proveedor de envío de boletines.
Este es el verdadero titular de la historia, y no trata sobre criptomonedas.
Casi ninguna empresa envía sus propios correos masivos. Contrata a un tercero, le delega el envío y le autoriza a firmar en su nombre a través de los registros SPF y DKIM del dominio. A partir de ese momento, dicho proveedor puede emitir correos que resultan perfectamente legítimos para todo el mundo. Cuando este proveedor se ve comprometido, el atacante no necesita falsificar nada: hereda la reputación del dominio entero.
A esto hay que sumar que el proveedor dispone también de la lista de suscriptores y sabe, por tanto, exactamente a quién enviarlo.
Dos proveedores, un mes
Si analizamos los dos incidentes en conjunto, surge un patrón que conviene no perder de vista: en menos de un mes, Trezor ha sufrido dos fallos de terceros, y en ninguno de los dos ha fallado nada propio.
- La empresa de logística guardaba datos que había certificado por escrito haber borrado, y los perdió por un fallo en una herramienta de analítica de terceros.
- El proveedor de correo dejó que alguien mandara mensajes en nombre de Trezor a su propia lista.
Ni los dispositivos, ni el firmware ni los sistemas de la empresa fueron afectados en ninguno de los dos casos. Y aun así, para un cliente el resultado práctico es el mismo que si los hubieran tocado: recibe un correo con el sello de la casa pidiéndole las llaves.
Qué hacer, según lo que hicieras con el correo
La respuesta depende de hasta dónde llegaste y, en la mayoría de los casos, es «nada».
- No lo abriste o no hiciste clic. No ha pasado nada. Bórralo.
- Hiciste clic pero no escribiste nada. Tampoco ha pasado nada. Visitar la página no entrega ninguna llave.
- Escribiste tu frase de recuperación o tus partes SLIP-39. Aquí sí: mueve los fondos a una cartera nueva, con semilla nueva, ahora. Esa semilla está quemada para siempre; cambiar el aparato o actualizar el firmware no la arregla, igual que en el caso de Coldcard.
- Solo exportaste la clave pública extendida (xpub). Tu dinero no está en riesgo directo, pero tu privacidad sí: quien la tenga puede ver todas tus direcciones y todo tu saldo, ahora y en el futuro. Si el saldo es relevante, migrar a una cuenta nueva es lo razonable.
Cómo comprobar un aviso sin depender del correo
La regla que resuelve el 100 % de estos casos es: no uses el enlace del correo, nunca. Si un aviso dice ser importante, seguirá siéndolo dentro de dos minutos, cuando accedas por tu cuenta.
- Abre Trezor Suite o escribe
trezor.ioa mano en el navegador. Nada de pinchar, nada de buscarlo en Google —los anuncios de búsqueda son otro vector clásico de estos fraudes—. - Comprueba el firmware desde la propia aplicación, que es la única que puede decírtelo.
- Si sigues con dudas, pregunta en los canales oficiales antes de tocar nada.
Y la regla corta, que no falla: cualquier cosa que te pida escribir las palabras fuera del aparato es un fraude. Un aviso legítimo puede pedirte que actualices, que revises algo o que muevas fondos tú mismo; nunca que teclees la semilla en una pantalla.
Si tus datos además estaban incluidos en la filtración de la empresa de envíos, ten por seguro que el intento no se limitará al correo electrónico. Con el nombre, el teléfono y la dirección se pueden organizar llamadas y cartas bastante convincentes.
Dos costumbres que ayudan: no confirmar nunca por teléfono que tienes una cartera física —ni a quien diga llamar del fabricante ni a ninguna otra persona— y activar la verificación en dos pasos en el correo y en cualquier exchange, algo que explicamos en cómo funciona una app de códigos 2FA.
Y si quieres consultar el manual general para detectar este tipo de correos, lo tienes en qué es el phishing y cómo detectarlo.
Lo que deja este caso
El caso de Coldcard enseñó que una cartera física puede fallarte por dentro. Este muestra algo más incómodo: que puede fallarte por fuera, sin que el fabricante haga nada mal. Los datos los perdió la empresa de envíos y el correo lo mandó la plataforma de emailing. Trezor no fue hackeada en ninguno de los dos casos, pero sus clientes se llevaron el golpe igual.
Por eso el único consejo que sigue siendo válido es el más aburrido: la frase de recuperación no sale del aparato y ningún correo —por muy auténtico que parezca su remitente— cambia esa regla.
Fuentes