La transición hacia un modelo de trabajo híbrido, con un gran número de empleados teletrabajando, ha abierto una nueva oportunidad para los ciberdelincuentes. Investigadores de seguridad advierten que una sofisticada campaña de malware se ha dirigido a las redes domésticas y de pequeñas oficinas de Estados Unidos y Europa mediante un malware de router que había pasado desapercibido hasta hace poco.
El año pasado, los ciberataques contra las redes corporativas alcanzaron niveles récord en cuanto a frecuencia y magnitud. Esto se debió, principalmente, a la vulnerabilidad Log4J, que muchas organizaciones dejaron sin parchear durante varios meses. A principios de este mes, se ha descubierto un nuevo malware difícil de detectar en sistemas basados en Linux que robaba credenciales y permitía el acceso remoto a los actores maliciosos.
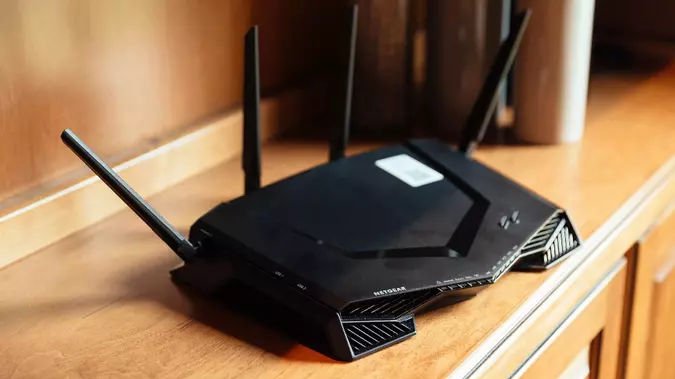
En una línea similar, los investigadores de seguridad de Lumen Black Lotus Labs han detectado un nuevo troyano de acceso remoto sigiloso apodado ZuoRAT. El equipo que descubrió la amenaza cree que ha estado infectando una amplia gama de routers para hogares y pequeñas oficinas (SOHO) en toda Europa y América del Norte mediante un malware que puede tomar el control de los dispositivos que ejecuten Windows, Linux o macOS.
Esta actividad se ha venido produciendo desde al menos diciembre de 2020, y se cree que ZuoRAT forma parte de una campaña de malware mucho más extensa que aprovechó el cambio repentino y masivo hacia el teletrabajo y la educación a distancia. Los atacantes optaron por dirigirse a routers de consumo con firmware explotable que rara vez se supervisan o actualizan, si es que llegan a hacerlo.
Los investigadores de Black Lotus Labs afirman haber identificado al menos 80 objetivos hasta la fecha. Además, han descubierto que ZuoRAT es sorprendentemente sofisticado para ser un malware cuyo fin es comprometer los routers SOHO (Small Office/Home Office) comercializados por Asus, Netgear, DrayTek y Cisco.
Esta campaña de malware utiliza no menos de cuatro piezas diferentes de código malicioso. Además, ZuoRAT presenta una similitud preocupante con otros programas maliciosos personalizados diseñados para la arquitectura MIPS, como el empleado por la infame red de bots Mirai.
Cuando ZuoRAT logra infiltrarse en un router, los atacantes pueden recurrir al secuestro de DNS y HTTP para instalar piezas adicionales de malware denominadas Beacon y GoBeacon, además de la herramienta de hacking ampliamente utilizada Cobalt Strike.

Los investigadores han explicado que la campaña se dirige a diversas organizaciones de Estados Unidos y Europa Occidental. Los atacantes han hecho todo lo posible por ocultar su actividad mediante una infraestructura C2 ofuscada y de múltiples etapas. Aunque de momento es solo una sospecha, los datos analizados indican que podrían estar operando desde la provincia china de Xiancheng, utilizando la infraestructura de centros de datos de Tencent y la herramienta de colaboración Yuque de Alibaba.
La buena noticia es que el malware para routers como ZuoRAT puede eliminarse con un simple reinicio del dispositivo infectado, ya que esto borraría sus archivos, que se encuentran en una carpeta temporal. Un reinicio de fábrica sería aún mejor, aunque si los dispositivos infectados contienen también las otras piezas de malware, su eliminación no será tan sencilla.
Tanto los administradores de sistemas como los analistas de seguridad pueden consultar el GitHub de Black Lotus Labs para encontrar más detalles técnicos sobre la campaña ZuoRAT, incluyendo los indicadores de compromiso y las posibles herramientas de prevención.