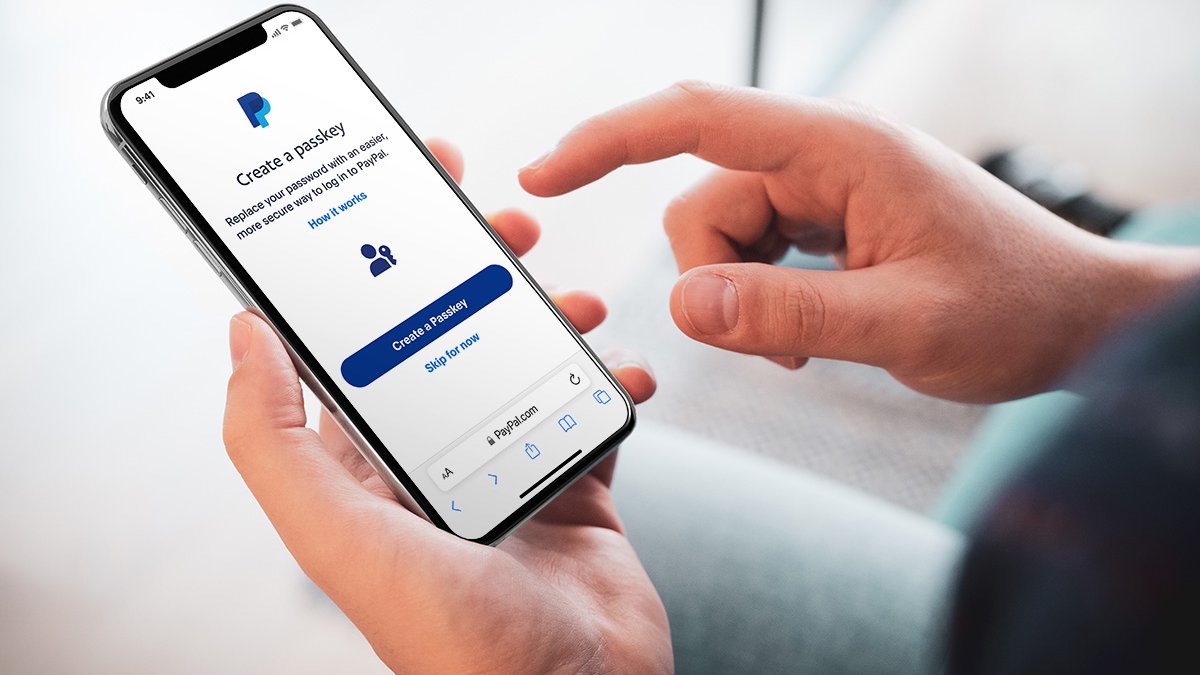
Los passkeys suponen un cambio revolucionario en la manera de protegemos nuestras identidades digitales, ya que ofrecen una alternativa más segura y cómoda que las contraseñas tradicionales.
Con el respaldo de gigantes tecnológicos como Apple, Google y Microsoft, los passkeys emplean criptografía de clave pública para eliminar las vulnerabilidades de las contraseñas y mejorar la experiencia del usuario.
Este artículo explora el funcionamiento de los passkeys, sus beneficios y desafíos, su estado actual de adopción y su potencial para transformar la autenticación en los próximos años.
¿Qué son los passkeys?
Definición y Conceptos Básicos
Los passkeys son credenciales criptográficas basadas en estándares FIDO que permiten a los usuarios iniciar sesión en aplicaciones y sitios web mediante el mismo proceso que usan para desbloquear sus dispositivos: típicamente biometría (huella digital o reconocimiento facial), un PIN o un patrón. A diferencia de las contraseñas tradicionales, que son secretos compartidos, los passkeys son claves digitales únicas que nunca abandonan el dispositivo del usuario en su forma completa.
Diferencias entre passkeys y contraseñas
La diferencia fundamental entre los passkeys y las contraseñas reside en la tecnología que utilizan. Las contraseñas son “secretos compartidos” que el usuario debe recordar y escribir en los sitios web, los cuales almacenan versiones cifradas llamadas hashes. Esto genera múltiples puntos de vulnerabilidad, ya que las contraseñas pueden ser robadas, adivinadas o capturadas mediante phishing.
Con las contraseñas, es fácil caer víctima del phishing porque podrías introducir tu nombre de usuario y contraseña sin saberlo en un sitio malicioso diseñado para robar tus credenciales. Con los passkeys, sin embargo, los ciberdelincuentes no pueden engañarte para que ingreses tu información de inicio de sesión en un sitio falso, ya que no hay nada que ingresar. Esto hace que los passkeys sean inherentemente resistentes al phishing.
De hecho, esta resistencia es actualmente su principal argumento: frente a los ataques modernos que se saltan la verificación en dos pasos (los denominados adversary-in-the-middle, que roban la cookie de sesión), una passkey no se deja engañar, ya que está vinculada al dominio real y se niega a autenticarse en una web falsa. Lo analizamos detalladamente en nuestro análisis de la seguridad del WiFi público. Así queda la comparación frente a los métodos clásicos:
| Contraseña | 2FA (SMS o app) | Passkey | |
| ¿Resistente al phishing? | No | Parcial | Sí |
| ¿Hay que recordarla? | Sí | No | No |
| ¿Aguanta una filtración del sitio? | No | No | Sí |
| ¿Se puede robar y reutilizar? | Sí | A veces | No |
| ¿Frena el robo de sesión (AiTM)? | No | No | Sí |

Por otro lado, los passkeys utilizan criptografía de clave pública y generan dos claves criptográficas durante la creación de la cuenta:
- Clave privada: se almacena de forma segura en el dispositivo del usuario y está protegida por módulos de seguridad como Secure Enclave (Apple), Trusted Platform Module (Windows) o Samsung Knox.
- Clave pública: se almacena en el servidor del proveedor de servicios; no es sensible y no puede usarse sola para acceder a la cuenta.
¿Cómo funcionan los passkeys?
Criptografía de Clave Pública-Privada
Los passkeys utilizan la criptografía asimétrica (pares de claves pública-privada) para la autenticación. Cuando se registra un passkey en un servicio en línea, el dispositivo genera un par de claves criptográficas único, creado específicamente para esa cuenta en ese servicio.
El proceso de registro suele realizarse después de que el usuario inicia sesión en el servicio mediante un método de autenticación ya existente. Una vez que el usuario aprueba la creación del passkey al desbloquear su dispositivo, este se almacena en el gestor de contraseñas del usuario (o gestor de credenciales).
Proceso de Autenticación
Cuando un usuario intenta iniciar sesión en un servicio mediante un passkey, el proceso es el siguiente:
- El servicio envía un desafío al dispositivo del usuario.
- El usuario desbloquea su dispositivo utilizando biometría, PIN o patrón.
- La clave privada firma el desafío.
- La firma se envía al servicio.
- El servicio verifica la firma utilizando la clave pública almacenada.
- Si se verifica correctamente, el usuario obtiene acceso.
Todo este proceso ocurre sin transmitir información sensible por Internet, lo que lo hace altamente seguro frente a las interceptaciones y los ataques de phishing.
Mecanismos de Seguridad
Los passkeys ofrecen múltiples capas de protección:
- Vinculación al dominio: cada passkey es único para un sitio web o aplicación específica, lo que impide su uso en sitios falsos.
- Requisito de posesión física: la autenticación requiere tanto el dispositivo físico como la biometría o PIN del usuario.
- Seguridad del hardware: las claves privadas se almacenan en componentes especializados dentro del hardware del dispositivo.
- Sin secretos compartidos: a diferencia de las contraseñas, no hay nada que interceptar o robar durante la transmisión.
Beneficios de los passkeys
Mayor seguridad y resistencia al phishing
La ventaja más significativa de los passkeys es su resistencia inherente a los ataques de phishing. Según estudios citados, “los passkeys podrían prevenir hasta el 80% de los ataques por phishing y el 90% de los ataques basados en contraseñas débiles o robadas”.
Los passkeys mitigan efectivamente varios riesgos:
- Phishing: su naturaleza específica por dominio hace que los ataques sean ineficaces.
- Credential stuffing: dado que los passkeys no se comparten ni reutilizan entre sitios, estos ataques son imposibles.
- Brechas de datos: incluso si un proveedor es comprometido, los atacantes solo obtendrían claves públicas inútiles sin sus correspondientes claves privadas.
Experiencia mejorada para el usuario
Aparte de sus beneficios en seguridad, los passkeys aportan ventajas significativas en cuanto a usabilidad:
- No hay contraseñas que recordar ni gestionar.
- Autenticación más rápida: Un análisis publicado indicó una reducción del 50% en el tiempo necesario para iniciar sesión con passkeys.
- Eliminación del proceso de restablecimiento: Las organizaciones pueden experimentar una disminución del 50% en costos relacionados con restablecimientos.
Autenticación multifactor incorporada
Los passkeys proporcionan autenticación multifactor por diseño al combinar:
- Algo que tienes (tu dispositivo).
- Algo que eres (biometría) o algo que sabes (PIN/patrón).
Estado actual de la adopción
La iniciativa cobró impulso en 2022, cuando Apple, Google y Microsoft se comprometieron con el estándar de la FIDO Alliance. En 2026, la adopción es ya masiva:
- Microsoft activa las passkeys por defecto en todas las cuentas nuevas desde mayo de 2025.
- Google supera los 800 millones de cuentas con passkey, y Amazon las ha habilitado para 175 millones de clientes (con un inicio de sesión hasta seis veces más rápido que escribir la contraseña).
- Alrededor del 87% de las empresas de EE. UU. y Reino Unido ya las han desplegado o están en ello, y cerca del 48% de las 100 webs más grandes las admiten.
- Bancos y pasarelas de pago como PayPal o Visa las han adoptado por sus altos requisitos de seguridad, y varios gobiernos las usan ya para proteger servicios a la ciudadanía.
Pese a sus ventajas, se enfrentan a obstáculos como la dependencia tecnológica (hardware específico), la compatibilidad entre dispositivos y los sistemas heredados.
Si pierdes el teléfono donde guardas tus claves, el impacto en tu capacidad para acceder a las cuentas dependerá de cómo se gestionen tus claves. A continuación, presentamos un desglose de lo que ocurre y las medidas que puedes tomar:
En la práctica: el móvil, el ordenador y el código QR
La teoría está clara; la duda que queda es cómo se traduce todo esto al día a día. Y hay tres situaciones que conviene conocer antes de empezar.
En el móvil: desbloquear y ya está
Tu teléfono guarda la clave privada de cada cuenta. En lugar de escribir una contraseña para acceder a una web o a una aplicación, basta con desbloquear el dispositivo mediante el PIN, la huella o el reconocimiento facial. Las claves se sincronizan con la nube —tu cuenta de Google en Android o el llavero de iCloud en iPhone— y se transfieren automáticamente cuando cambias de teléfono o si pierdes el que tenías.
En el ordenador: la primera vez, con el teléfono cerca
Este es el detalle que despista a mucha gente. En un ordenador de sobremesa, el primer inicio de sesión te pedirá que el teléfono esté cerca para hacer la autenticación. A partir de ahí, para entrar basta con desbloquear el propio ordenador.

En un equipo que no es tuyo: el código QR
Una passkey reside en tu dispositivo, por lo que no puedes utilizarla en el ordenador de otra persona sin más. Para ello existe el código QR: la web muestra un código que escaneas con tu teléfono, confirmas la identidad con la huella o el rostro y accedes al equipo que tengas delante. La clave nunca sale de tu móvil; lo que se transmite es la confirmación.
¿Dónde funcionan ya?
Bastantes servicios grandes ya las admiten, aunque muchas webs y aplicaciones pequeñas siguen aceptando solo contraseñas. Antes de dar el salto en una cuenta concreta, puedes comprobarlo en el directorio de servicios con passkeys de la FIDO Alliance, que se mantiene actualizado.
¿Te compensa cambiar ya?
Depende sobre todo de cómo gestiones tus contraseñas actualmente, y conviene decirlo sin adornos:
- Si ya tienes buena disciplina —contraseñas largas, distintas en cada sitio, guardadas en un gestor de contraseñas y con verificación en dos pasos activada—, pasarte es más una cuestión de comodidad que de necesidad urgente. Una contraseña fuerte y única sigue siendo una defensa perfectamente válida.
- Si reutilizas contraseñas o tiras de claves débiles, que es lo que hace la mayoría, el cambio te sube el listón de seguridad de golpe y sin esfuerzo. Ahí sí, cuanto antes.
¿Por qué cambiar la app de autenticación (2FA) por las passkeys?
Si ya utilizas una app de verificación en dos pasos (Google Authenticator, Microsoft Authenticator, Authy…) en tus cuentas importantes, vas por muy buen camino: es infinitamente más seguro que usar únicamente la contraseña o los códigos por SMS. Sin embargo, las passkeys dan un paso más, y estas son las razones para migrar cuando el servicio lo permita:
- Resisten el phishing; el código de la app, no. Este es el motivo de peso. Ese código de 6 dígitos se puede robar en tiempo real: en un ataque adversary-in-the-middle, la web falsa te pide el código, tú lo tecleas y el atacante lo reenvía al instante a la web real, colándose en tu cuenta. Una passkey no cae en esa trampa, porque está atada al dominio auténtico y se niega a autenticarse en la web del impostor.
- No hay nada que teclear (ni a contrarreloj). Con la app copias un código que caduca en 30 segundos; con una passkey solo pones tu huella o tu cara. Es más rápido y no hay margen de error.
- Es el inicio de sesión completo, no un parche encima de la contraseña. El 2FA con app sigue dependiendo de una contraseña (que puede filtrarse en una brecha) más el código. La passkey sustituye a las dos cosas en un solo gesto: no hay contraseña que robar.
- Copia de seguridad más sencilla. Las passkeys modernas se sincronizan y respaldan en la nube (lo vemos en el siguiente capítulo). En cambio, muchas apps de códigos, si no exportas manualmente sus “semillas”, se pierden al cambiar de móvil.
¿Qué pasa si pierdes o formateas el teléfono?
Es la gran duda de todo el mundo antes de dar el paso: “si mis contraseñas están en el móvil, ¿qué pasa si lo pierdo o lo reseteo?”. La respuesta corta es tranquilizadora: si tus passkeys están sincronizadas, no pasa nada, ni si pierdes el dispositivo ni si lo formateas. Veamos por qué.
Para entrar en detalle, esto es lo que ocurre y por qué no debes preocuparte:
- Las claves de acceso se sincronizan entre dispositivos: por lo general, las passkeys se sincronizan en todo tu ecosistema (por ejemplo, Apple iCloud Keychain, Google Password Manager o gestores de contraseñas de terceros como Proton Pass, 1Password, Dashlane o Bitwarden). Esto significa que si pierde un dispositivo, sus claves de acceso seguirán siendo accesibles en otros dispositivos vinculados a la misma cuenta. Por ejemplo, perder un iPhone no te bloquea si tienes un iPad o un MacBook conectados al mismo ID de Apple.
- El cifrado de extremo a extremo protege las claves: aunque alguien acceda físicamente a tu dispositivo perdido, las claves de acceso están cifradas y requieren verificación biométrica (por ejemplo, Face ID o Touch ID) o el código de acceso del dispositivo para poder acceder a ellas. Sin esta autenticación, las personas no autorizadas no pueden descifrar las passkeys almacenadas.
- Opciones de gestión remota: puedes desactivar o borrar remotamente las claves de acceso del dispositivo perdido utilizando servicios como Find My de Apple o las herramientas de gestión remota de cuentas de Google. De este modo, aunque un ladrón burle la seguridad del dispositivo, las claves almacenadas en él dejarán de ser válidas.
Cómo recuperar el acceso sin tu teléfono
- Acceder a las claves a través de otro dispositivo: si tus claves están sincronizadas entre dispositivos, simplemente inicia sesión en otro dispositivo dentro del mismo ecosistema (por ejemplo, otro dispositivo Apple o un ordenador con Google Password Manager). Una vez iniciada la sesión, tus passkeys estarán disponibles para su uso.
- Utilizar un gestor de contraseñas: si utiliza un administrador de contraseñas de terceros como Dashlane, 1Password, inicie sesión en su cuenta de administrador de contraseñas desde otro dispositivo. Tus claves de acceso sincronizadas se podrán recuperar siempre y cuando puedas autenticarte utilizando credenciales y cualquier medida de seguridad adicional como la autenticación de dos factores (2FA).
- Métodos de autenticación alternativos: muchos sitios web siguen ofreciendo opciones alternativas, como combinaciones de nombre de usuario y contraseña o métodos de recuperación basados en el correo electrónico para cuentas vinculadas con claves de acceso. Si no se dispone de otros dispositivos y se pierde el teléfono, estos métodos alternativos pueden ayudar a recuperar el acceso.
- Protocolos de recuperación para ecosistemas: ecosistemas como Apple y Google proporcionan opciones de recuperación para escenarios catastróficos en los que se pierden todos los dispositivos.
Mejores prácticas para minimizar el riesgo
- Activa la autenticación de dos factores (2FA): protege tu cuenta en la nube (por ejemplo, ID de Apple o cuenta de Google) con contraseñas seguras y 2FA para evitar el acceso no autorizado a las claves de acceso sincronizadas.
- Utiliza varios dispositivos: evita depender únicamente de un dispositivo para acceder a las claves. Sincronizar a través de múltiples dispositivos asegura la redundancia en caso de pérdida.
- Establecer contactos de recuperación: las plataformas permiten designar contactos de recuperación que pueden ayudar a recuperar el acceso en caso de emergencia.
- Haz copias de seguridad periódicas de las contraseñas: utiliza un gestor de contraseñas de confianza con capacidades de sincronización en la nube para asegurarte de que todas las claves de acceso están guardadas de forma segura y son accesibles desde múltiples dispositivos.
Conclusión
Los passkeys están transformando la forma en que protegemos nuestras cuentas digitales gracias a que ofrecen una seguridad superior frente a las contraseñas tradicionales. Aunque todavía enfrentan desafíos técnicos y educativos, están bien posicionados como el futuro estándar global para la autenticación segura.
Fuentes